Aanmelden met Microsoft Entra ID (SSO)
Laat je gebruikers aanmelden bij Squire met hun Microsoft-werkaccount.
Geschreven door Ignace Maes
Laatst bijgewerkt 3 dagen geleden
Je organisatie kan gebruikers laten aanmelden bij Squire met hun Microsoft-werkaccount. Dat aanzetten is één stap, die een Global Administrator van je Entra ID-tenant één keer uitvoert. Dit artikel is bedoeld voor het IT-team dat dat doet.
Hoe het werkt
Squire gebruikt een multi-tenant app-registratie. Je hoeft dus niets in te stellen of uit te wisselen:
Geen Enterprise Application om zelf aan te maken, en geen SAML-metadata om uit te wisselen.
Na je toestemming wordt Squire automatisch toegevoegd aan de Enterprise Applications in je tenant.
Je bestaande beveiligings-, MFA- en Conditional Access-beleid blijft volledig van toepassing.
Squire vraagt alleen minimale, gedelegeerde machtigingen (zie hieronder).
Vereisten
Een account met de rol Global Administrator in je Microsoft Entra ID-tenant.
De toestemming geef je één keer voor de hele organisatie. Gebruikers krijgen daarna geen toestemmingsvraag meer.
Gevraagde machtigingen
Squire vraagt alleen wat nodig is om een gebruiker aan te melden en diens account te koppelen. Er is geen toegang tot mailboxen, bestanden of andere gegevens.
Toestemming geven
Open de toestemmingslink
Open, aangemeld als Global Administrator, de toestemmingspagina van Microsoft:
Meld je aan met een Global Administrator-account als Microsoft daarom vraagt.
Controleer en accepteer
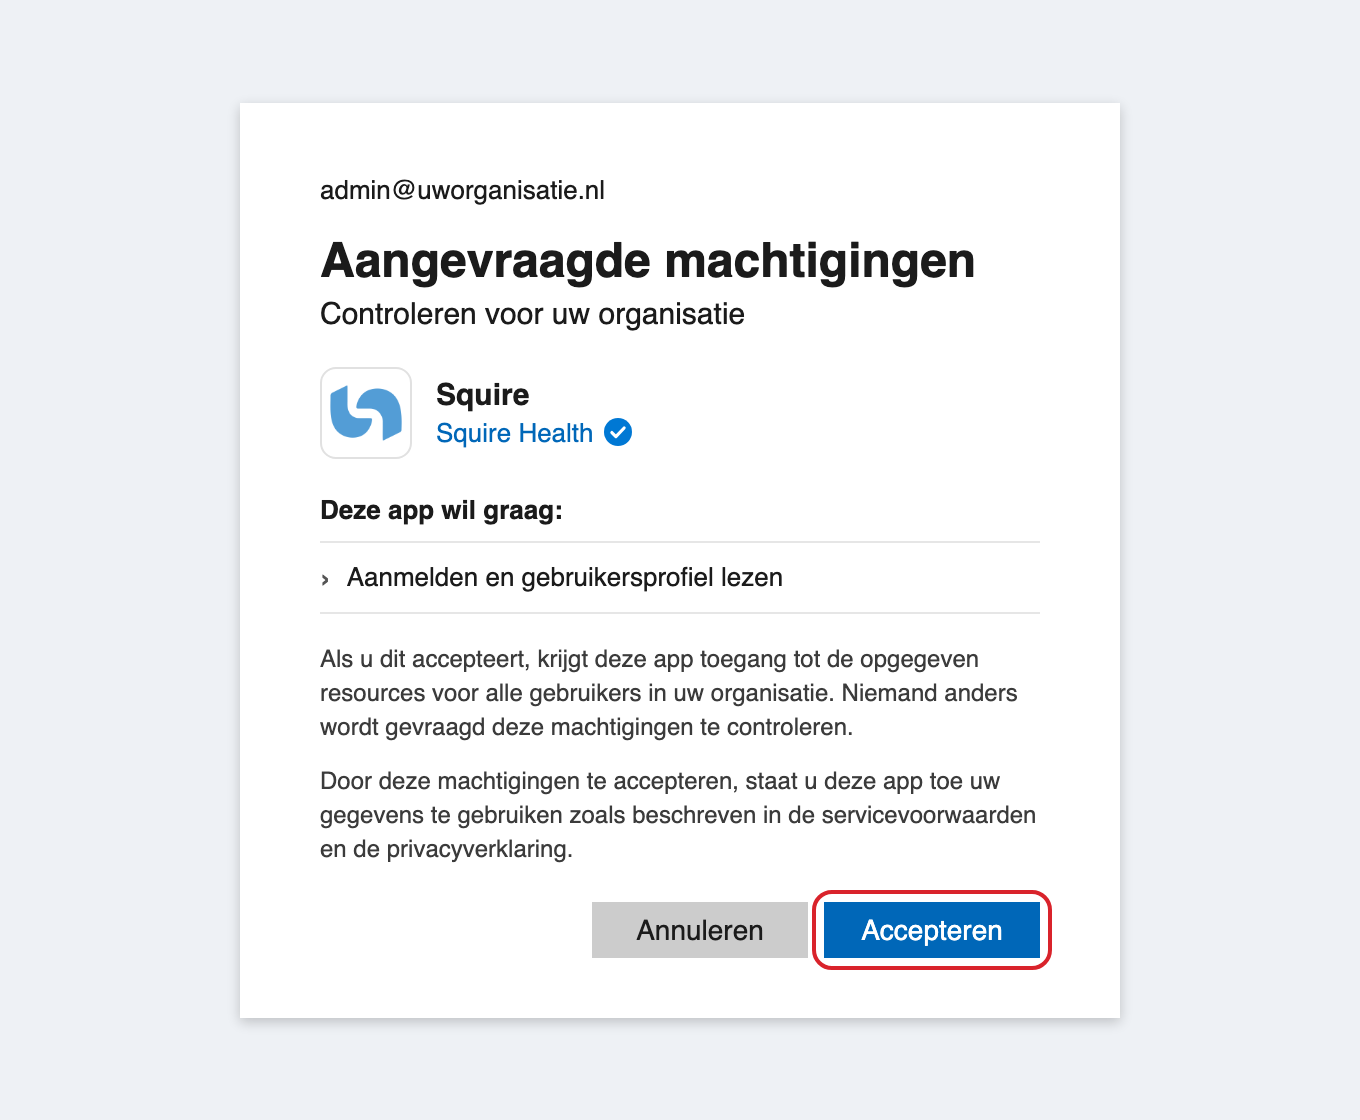
Controleer het toestemmingsscherm van Microsoft. Daar staat Squire Health als uitgever en User.Read als gevraagde machtiging. Klik op Accepteren.
Bevestig het resultaat
Je komt terug in Squire met de melding "Microsoft consent received". Je kunt het venster sluiten.
Resultaat
Squire staat onder Enterprise Applications in Entra ID.
Gebruikers in je organisatie kunnen zich bij Squire aanmelden met Microsoft Entra ID SSO.
Was dit nuttig?
Nog hulp nodig? Vraag het team